
Viena nevērīga klikšķa. Tas ir viss, kas nepieciešams, lai filmu lejupielāde kļūtu par aizmugures durvīm jūsu dzīvē.
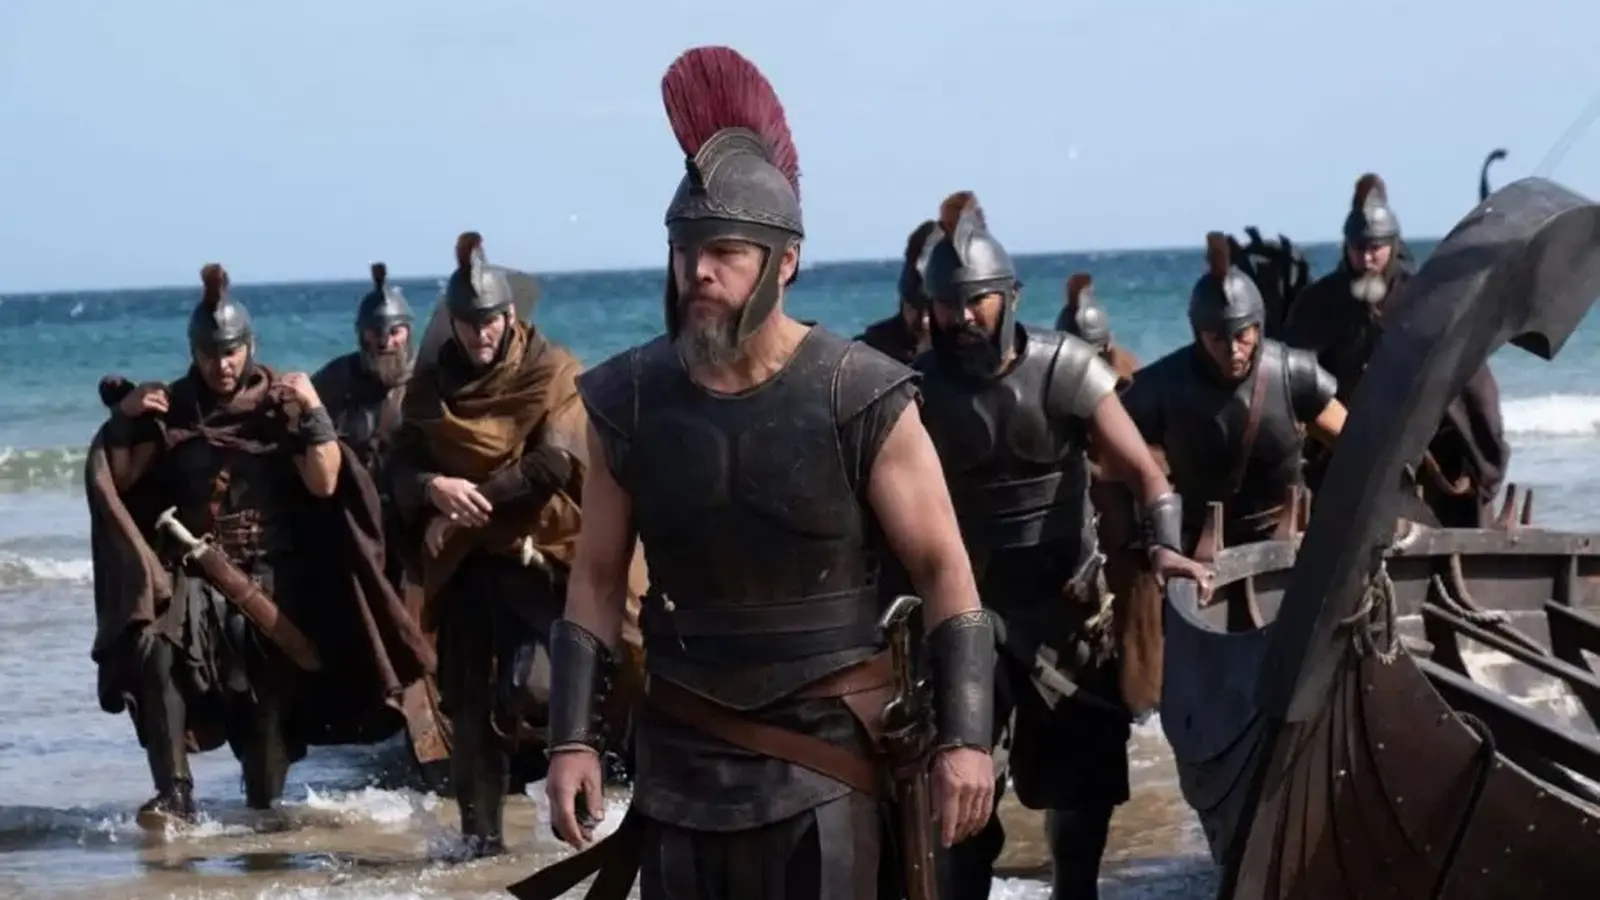
Bitdefender drošības pētnieki atklājuši kampaņu, kas maskē Lumma Stealer ļaunprogrammatūru kā nelikumīgas Kristofera Nolāna jaunās filmas 'Odiseja' lejupielādes. Filma vēl nav iznākusi digitālajās platformās, taču torrentu un failu apmaiņas vietnes jau piedāvā izpildāmus failus, kas uzdodas par video kopijām.
Ko lejupielādes patiesībā slēpa
Tās tā sauktās filmu datnes nemaz nav video. Tās ir Windows izpildāmās datnes (faili, kuru nosaukums beidzas ar .exe), kas, ja tos palaista, instalē Lumma Stealer upura ierīcē. Kad ļaunprogrammatūra ir aktīva, tā vāc plašu jutīgas informācijas klāstu: lietotājvārdus, paroles, bankas datus, pārlūkprogrammas sīkfailus, pārlūkošanas vēsturi, attālinātās piekļuves rīkus, tērzēšanas žurnālus un būtībā jebkurus failus, kas saglabāti ierīcē. Ar šādu piekļuvi uzbrucēji var pārņemt kontus, iztukšot līdzekļus un ielūkoties privātajās sarunās.
Bitdefender konstatēja vairākus ļaunprātīgus failu nosaukumus, kas cirkulē tiešsaistē, piemēram the odyssey 2160phd (2026) engsubs eztv.exe un the odyssey 2026 1080p h264-djt.exe. Šie nosaukumi ir izstrādāti tā, lai šķistu autentiski lietotājiem, kas meklē augstas izšķirtspējas versijas, taču to paplašinājums atklāj krāpšanu, ja zināt, kam pievērst uzmanību.

Kāpēc ļaundari izvēlas filmas? Vienkārši: laiks un kārdinājums. Pirāti izmanto plaisu starp kinoizrādi un oficiālu straumēšanas pieejamību. Izmisuši skatītāji, kas meklē kopiju, bieži ignorē pamata drošības pārbaudes. Tieši tāda uzvedība tika izmantota līdzīgā shēmā 2025. gadā, kad ar "Neiespējamā misija" nosaukumu caur torrentu vietnēm izplatīja ļaunprogrammatūru.
Kā izvairīties no slazda? Pirmkārt, visiem negaidītiem izpildāmiem failiem jāpiemīt aizdomīgums. Video faili parasti izmanto paplašinājumus, piemēram, .mp4, .mkv vai .mov. .exe fails nekad nav filma. Otrkārt, lietojiet uzticamas straumēšanas platformas un gaidiet oficiālos digitālos izdevumus. Visbeidzot, regulāri atjauniniet drošības programmatūru un iespējojiet divfaktoru autentifikāciju svarīgos kontos.
Nepalaidiet nepilnvarotas lejupielādes, kas apgalvo, ka tās ir jaunas filmas; tās var slēpt ļaunprogrammatūru.
Šī kampaņa atgādina, ka kibernoziedznieki seko uzmanībai. Lielbudžeta iznākumi piesaista klikšķus, un klikšķi pārvēršas infekcijas iespējās. Lasītājiem, kas gaida Nolāna darbus, pacietība ir drošākais risinājums. Drošības komandām secinājums ir pazīstams, bet steidzams: uzraudzīt viltus mediju izplatību, brīdināt lietotājus un prioritizēt akreditācijas datu aizsardzību.

"Viedtālruņi un gadžeti. Es palīdzu lasītājiem izvēlēties labāko tehniku viņu vajadzībām."
Diskusija
Atstāt komentāru
Komentāri
Vēl nav komentāru. Esiet pirmais.