

Neliels simbols — liela nozīme
Neliels emblēmas simbols uz jūsu ierīces kļūst svarīgāks. Apple ir saņēmis drošības atzinumu, kas līdz nesenam laikam piederēja specializētām tālruņu klasēm: iPhone un iPad tagad ir apstiprināti NATO klasificētas informācijas glabāšanai.
Šī sertifikācija seko rūpīgam Vācijas Federālās informācijas drošības biroja (Bundesamt für Sicherheit in der Informationstechnik, BSI) novērtējumam, kas vispirms autorizēja šīs ierīces uzticamas Vācijas valdības konfidenciālas informācijas apstrādei, un pēc tam paplašināja šo akceptu visā NATO dalībvalstu lokā. Tas ir procedurāls pagrieziena punkts ar praktiskām sekām iepirkumiem un lauka operācijām.
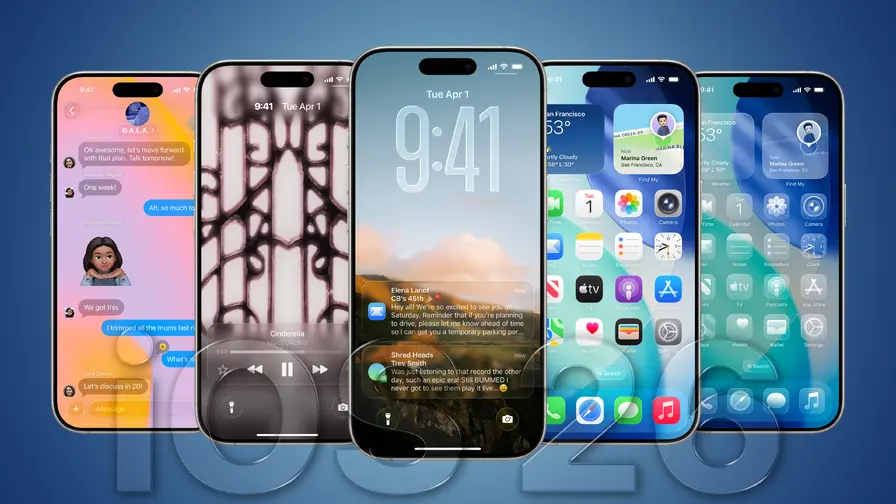
Apple norāda, ka standarta iPhone un iPad, kuros darbojas iOS 26 un iPadOS 26, var apstrādāt un glabāt NATO klasificēto informāciju "NATO Restricted" bez papildus drošības programmatūras vai īpašas konfigurācijas.
NATO Restricted ir alianse zemākais klasifikācijas līmenis, tomēr tam ir nozīme: neatļauta atklāšana joprojām var kaitēt kolektīvajām interesēm. Salīdzinājumam — pēdējo reizi, kad plaši pieejami tālruņi saņēma salīdzināmu apstiprinājumu, bija pirms desmit gadiem, kad BlackBerry 10 ieguva līdzīgu atzīmi 2013. gadā. Laiki mainās. Tāpat mainās ierīces.

Kā tas kļuva iespējams — tehniskais un procedurālais konteksts
Kas šo sasniegumu padarīja par iespējamu? Apple norāda uz vairākiem iebūvētiem aizsardzības slāņiem: mūsdienīgu sistēmas līmeņa šifrēšanu, biometrisko autentifikāciju (piemēram, Face ID) un funkciju, ko Apple sauc par Memory Integrity Enforcement, kas paredzēta, lai novērstu spiegprogrammatūru un zemā līmeņa uzbrukumus. Kombinācijā šīs kontroles apmierināja stingros kritērijus, ko izvirza nacionālās un starptautiskās drošības aģentūras.
BSI vērtējums parasti pārbauda gan tehnisko arhitektūru, gan arī procedūras un dzīves cikla vadību — piemēram, ierīču ražošanas kvalitātes kontroles, piegādes ķēdes caurredzamības un atjaunošanas politiku. Pozitīvs novērtējums nozīmē, ka ierīce var droši apstrādāt noteikta līmeņa klasificētu informāciju saskaņā ar definētajiem drošības standartiem.
Kas tiek pārbaudīts sertifikācijas procesā
- Kriptogrāfiskās aizsardzības implementācija (datu šifrēšana atpūtā un pārvadā).
- Autentifikācijas mehānismi (paroles, biometrika, daudzfaktoru risinājumi).
- Sistēmas integritāte un atmiņas aizsardzība (Memory Integrity Enforcement un līdzīgas funkcijas).
- Programmatūras atjaunināšanas ķēdes drošība un parakstīšanas mehānismi.
- Ierīču pārvaldības un attālinātās dzēšanas kapacitāte (MDM — Mobile Device Management).
- Piegādes ķēdes drošības kontroles un ražotāja garantētā komponentu izsekojamība.
Kas īsti nozīmē "NATO Restricted"
NATO klasifikācijas sistēma ir vairākslāņaina. "NATO Restricted" ir zemākais no klasifikācijas līmeņiem, bet nav nenozīmīgs. Tas attiecas uz informāciju, kuras neatļauta atklāšana var radīt kaitējumu operacionālām interesēm, politiskām pozīcijām vai nolūkam, kuriem nepieciešama koordinēta aizsardzība. Lai gan tas nav augstākais drošības standarts (kā, piemēram, "NATO Secret" vai "NATO Confidential"), prasības attiecībā uz integritāti, piekļuves kontroli un šifrēšanu ir reālas un konkrētas.
Praksē to nozīmē šādi efekti:
- Aizliegums glabāt vai nosūtīt klasificētu saturu caur neaizsargātiem kanāliem.
- Obligāta ierīču vadība un audits organizācijām, kas apstrādā šo informāciju.
- Atbilstība drošības protokoliem, tostarp paroles un biometriskās politikas, MDM konfigurācijām un reģistrācijas procedūrām.
Tehniskie aizsardzības slāņi, kas izcēla Apple
Apple drošības arhitektūra apvieno vairākus komponentus, kas kopā veido sarežģītu aizsardzības paketi. Daži no būtiskākajiem elementiem:
- Root of Trust un Secure Enclave: aparatūras bāzēta uzticības platforma, kas nodrošina privāto atslēgu aizsardzību, kriptogrāfisko operāciju izolāciju un drošu autentifikāciju.
- Visaptveroša datu šifrēšana: standarta bloka šifrēšana datu glabāšanai (data-at-rest) un droši tīkli (data-in-transit), izmantojot modernu protokolu komplektu.
- Biometriskā autentifikācija: Face ID un Touch ID sniedz spēcīgu lokālu verificēšanu, samazinot risku, ka neatļauta persona piekļūst datiem.
- Memory Integrity Enforcement: sistēmas mehānisms, kas ierobežo zemas līmeņa atmiņas manipulācijas un palīdz aizsargāt pret rootkit un citiem zemā līmeņa ļaunprogrammatūras uzbrukumiem.
- Izolācija un sandboxing: programmatūras procesu izolācija, kas ierobežo to spēju piekļūt sistēmas resursiem vai citu lietotņu datiem.
- Atjauninājumu pārvaldība ar parakstīšanu: uzticami atjauninājumu kanāli, kas samazina iespēju ieviest kompromitētus sistēmas komponentus.
Šo slāņu kombinācija radīja piekļuvi drošības prasībām, kuras BSI un citas drošības iestādes novērtē kā atbilstošas NATO Restricted līmeņa prasībām.
Riska apjoma un aizsardzības perspektīva
Neviena tehnoloģija nav ideāla. Sertifikācija nozīmē, ka ierīce atbilst definētiem drošības kritērijiem konkrētā laikā un noteiktām prasībām. Taču reālajā vidē drošību ietekmē arī lietotāju uzvedība, organizatoriskie procesi un piegādes ķēdes drošības pasākumi.
Tādēļ ir īpaši svarīgi, lai organizācijas, kas izmanto iPhone un iPad NATO Restricted kontekstā, ievērotu papildu vadlīnijas:
- Stingra konfigurācijas politika un drošu noklusējumu ieviešana.
- Regulāra ierīču inventarizācija un dzīves cikla vadība (no piegādes līdz atgriešanai vai iznīcināšanai).
- MDM risinājumu izmantošana ar spēcīgām politiku īstenošanas un audita iespējām.
- Piegādes ķēdes pārbaudes, lai samazinātu risku, ka ierīces tiek kompromitētas pirms piegādes galalietotājam.
Praktiskās sekas valsts un NATO līmenī
Praktiski tas nozīmē, ka valdības un NATO institūcijas tagad var plašāk izmantot komerciāli pieejamas ierīces bez nepieciešamības ieguldīt dārgos speciāli cietinātos tālruņos vai sarežģītā “overlay” programmatūrā. Šādas izmaiņas var paātrināt jaunu rīku izvēršanu, samazināt izmaksas un vienkāršot loģistiku, taču tās arī ievieš papildu atbildības slāni administrācijā un drošības vadībā.
Ieguvumi
- Ērta pieejamība: komerciāli pieejamas ierīces ir vieglāk nolīgt un iepirkt lielā mērogā.
- Samazinātas izmaksas: nav nepieciešamības uzreiz iegādāties vai izstrādāt īpašas cietinātas ierīces visiem lietotājiem.
- Ātrāka izvēršana: standarta ierīces un centralizēta MDM pārvaldība var paātrināt lauka spēju aprīkošanu.
Riska faktori un papildu atbildības
- Konfigurācijas higiēna: kļūdas konfigurācijā var atcelt tehniskos aizsardzības slāņus.
- Dzīves cikla vadība: ierīču atjaunošana, droša noņemšana un nolietota inventāra iznīcināšana ir kritiska.
- Piegādes ķēde: kompromitēta piegāde vai iebūvētas manipulācijas var apdraudēt ierīces integritāti.
Vai tas nozīmē pēdējo vārdu īpašām drošajām ierīcēm?
Šī lēmuma sekas nenozīmē, ka pielāgotas, īpaši cietinātas drošas ierīces kļūs liekas — ne uzreiz un droši vien ne pilnībā. Augstākas klasifikācijas, piemēram, "NATO Secret" vai nacionālie augstākie līmeņi, joprojām var prasīt specializētus risinājumus, kas nodrošina papildu aparatūras atdalījumu, īpašus inženiertehniskus kontroles pasākumus un stingras piegādes ķēdes prasības.
Tomēr robežas starp patērētāju aparatūru un valsts līmeņa drošību kļūst izplūdušas. Kad masveida ierīces sāk nodrošināt aizsardzību, kas iepriekš bija pieejama tikai specializētās ierīcēs, tas ietekmē budžetus, loģistiku un ikdienas lietotājus, kas valkā formas.
Kas tas nozīmē IT administrācijai un drošības amatpersonām?
IT un drošības komandām jāpielāgo savas politikas, lai izmantotu šīs iespējas, saglabājot augstu drošības līmeni. Praktiskas darbības, kuras jāņem vērā:
- Ieviešot stingru MDM risinājumu: centralizēta pārvaldība ļauj noteikt politikas, ierobežot lietotņu instalāciju un izpildīt attālinātu dzēšanu.
- Regulāri drošības auditi un atbilstības pārbaudes: apliecināt, ka ierīces joprojām atbilst NATO un nacionālām vadlīnijām.
- Apziņas un apmācību programmas: lietotājiem jāzina, kā pareizi apstrādāt klasificētu informāciju uz komerciālām ierīcēm.
- Atjauninājumu un ielāpu pārvaldība: ātra un pārbaudīta atjauninājumu izplatīšana ir būtiska, lai labotu ievainojamības.
Salīdzinājums ar iepriekšējiem risinājumiem
BlackBerry 10 apstiprinājums 2013. gadā bija būtisks pagrieziena punkts savā laikā, jo tas deva iespēju plašāk izmantot komerciālu aparatūru valsts vajadzībām. Taču tehnoloģijas kopš tā laika ievērojami attīstījušās: moderni procesori, aparatūras bāzēti drošības elementu risinājumi (piemēram, Secure Enclave), uzlabota kriptogrāfija un labāka atmiņas aizsardzība padara mūsdienu ierīces drošākas nekā tās bija pirms desmit gadiem.
Tas nenozīmē, ka visas vecās problēmas ir atrisinātas; drīzāk tehnoloģiskie uzlabojumi ir samazinājuši dažus riskus un palielinājuši prasības attiecībā uz procedūrām un piegādes ķēdes drošību.
Drošības prakse lauka operācijām
Jebkurai organizācijai, kas izvieto iPhone un iPad lauka operācijās ar NATO Restricted informāciju, jāievēro konkrētas drošības prakses:
- Izmantojiet droša konfidencialitātes režīma politikas, ierobežojot trešo pušu lietotņu piekļuvi sensitīviem datiem.
- Uzstādiet piekļuves kontroli ar ierobežojumiem, piemēram, ierīču atrašanās vietas politiku un laika ierobežojumiem piekļuvei.
- Izmantojiet šifrētu saziņu un kanālus (VPN ar stipru autentifikāciju, šifrētas ziņojumapmaiņas platformas, kas atbilst organizācijas prasībām).
- Veiciet periodiskus drošības skenējumus un auditus, tostarp fiziskas ierīces pārbaudes, ja nepieciešams.
- Plānojiet ierīču nogalināšanas un datu dzēšanas procedūras, ja ierīce tiek pazaudēta vai uzlauzta.
Iespējamie nākotnes attīstības virzieni
Šī sertifikācija var veicināt vairākas ilgtermiņa tendences:
- Platāka komerciālo ierīču izmantošana valsts sektorā, it īpaši zemākos klasifikācijas līmeņos.
- Stingrākas piegādes ķēdes pārbaudes un izsekojamības prasību izvirzīšana piegādātājiem.
- Augstākas prasības MDM un identitātes pārvaldības risinājumiem, lai nodrošinātu attiecināmību uz drošības standartiem.
- Jaunu standartu un vadlīniju attīstība, kas diferencē tehniskās prasības atkarībā no klasifikācijas līmeņa.
Secinājums
Apple iPhone un iPad apstiprinājums NATO Restricted līmenim ir nozīmīgs signāls: mūsdienu patēriņa ierīces var sasniegt aizsardzības standartus, kas agrāk bija pieejami tikai specializētām ierīcēm. Tas sola operacionālu elastību, samazinātas izmaksas un ātrāku tehnoloģiju ieviešanu, bet arī uzliek papildu prasības attiecībā uz konfigurācijas disciplīnu, dzīves cikla vadību un piegādes ķēdes drošību. Galvenais secinājums ir tāds, ka tehnoloģija ir viens slānis drošības stāvoklī: organizācijām jāapvieno drošas ierīces ar stingrām procedūrām, lietotāju apmācību un piegādes ķēdes pārvaldību, lai patiešām nodrošinātu klasificētas informācijas aizsardzību.

"Viedtālruņi un gadžeti. Es palīdzu lasītājiem izvēlēties labāko tehniku viņu vajadzībām."
Diskusija
Atstāt komentāru
Komentāri (2)
Pārāk plaši to interpretē. Sertifikāts ok, bet ja piegāde kompromitēta, tad viss krīt. Jāskatās dzīves cikls, MDM un reāla audits, ne tikai papīrs
wow, negaidīju ka iPhone varēs glabāt NATO Restricted... Forši, bet vai tiešām droši? Procesi, piegāde, lietotāju ieradumi, viss skaitās imo