

Iedomājieties: jūs nododat nolietotu iPhone tehniķim un, ar dažiem viltīgiem manevriem un atbilstošu aprīkojumu, kāds var apiet telefona nemaināmo sāknēšanas kodu. Tas izklausās kā sižeta pavērsiens hakeru trillerī, taču pētnieki ir atklājuši reālu aparatūras līmeņa vājību, kas darbojas ļoti līdzīgi.
Par vājību un kādas ierīces ir apdraudētas
Drošības uzņēmums Paradigm Shift publicēja tehnisku aprakstu un darbspējīgu pierādījumu-konceptu ievainojumam, ko viņi sauc par usbliter8. Mērķis ir SecureROM - nemaināmais sāknēšanas kods, iegravēts silikonā - ierīcēs, kurās izmanto Apple A12, A13 un S4, S5 sistēmuz-čipus. Tā kā SecureROM ir integrēts mikroshēmā ražošanas laikā, šo ievainojamību nevar novērst ar programmatūras atjauninājumu.
Tas nozīmē, ka ietekmētas ir vairākas joprojām populāras ierīces. Sarakstā ir:
- iPhone XR, XS, XS Max
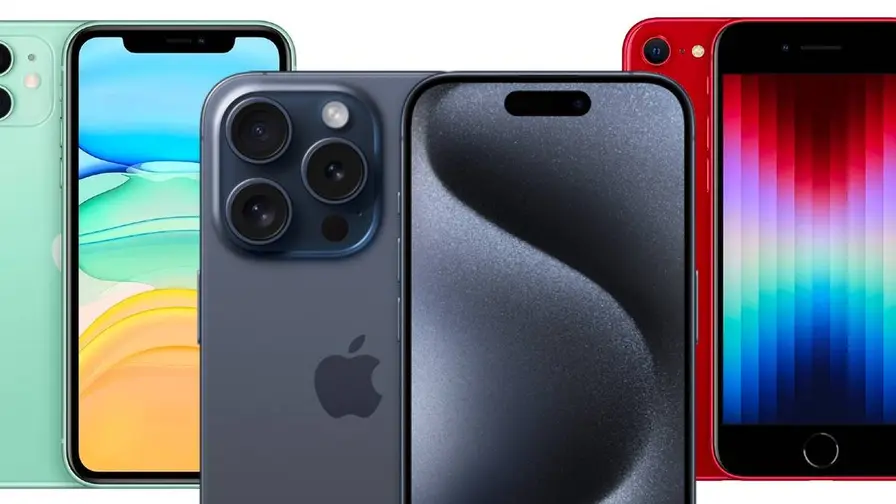
- iPhone 11, 11 Pro, 11 Pro Max
- iPhone SE (2. paaudze)
- iPad Air (3. paaudze), iPad mini (5. paaudze), iPad (8. un 9. paaudze)
- Apple Watch Series 4, Series 5, un pirmais Watch SE
- Arī dažas citas ierīces, piemēram, 2. paaudzes Apple TV 4K un Studio Display
Ir neliela cerības stariņa ziņa. Ievainojums neietekmē Secure Enclave, kas pārvalda piekļuves kodus un šifrēšanas atslēgas, tāpēc jūsu šifrētie dati un Face ID vai Touch ID drošības dati paliek aizsargāti. Turklāt vecākie A11 procesori (atrodas iPhone 8 un iPhone X) nav skarti, un A14 un jaunāki procesori šādas metodes šķiet droši.
Vai tas ir iemesls panikai? Ne visiem. Uzbrukumam nepieciešamas tehniskas zināšanas un tieša piekļuve ierīcei. Tas nav kaut kas, ko ikdienišķs zaglis, visticamāk, spēs īstenot acumirklī. Tomēr lietotājiem, kuri uz skartajām ierīcēm glabā sensitīvus uzņēmuma datus vai strādā ar slepenu informāciju, sekas ir reālas un tūlītējas.
Paradigm Shift koordinēja atklāšanu ar Apple pirms publikācijas. Apple nevar izdot parastu labojumu kodam, kas dzīvo aparatūrā. Viņu praktiskie ieteikumi ir vienkārši: ja ierīces drošība jums ir kritiska, apsveriet iespēju pāriet uz jaunāku tālruni vai pulksteni ar nesaskartu mikroshēmu.
Jāparedz divas paredzamas reakcijas. Tehnoloģiski apzinīgi lietotāji izvērtēs aprīkojuma nomaiņas izmaksas pret zemo, bet reālo risku. Savukārt jailbreak kopiena redzēs iespēju - šāda aparatūras līmeņa piekļuve var būt pievilcīga tiem, kuri cenšas ierīces paplašināt ārpus ražotāja ierobežojumiem. Apple, savukārt, koncentrēsies uz nākamo čipu izstrādi, lai pretdarbotos līdzīgiem uzbrukumiem.
To, ko varat darīt tūlīt, ir vienkārši. Lietojiet spēcīgu, unikālu piekļuves kodu. Neatstājiet ierīces bez uzraudzības un nepārlieciet tās svešiniekiem. Darba tālruņiem ievērojiet uzņēmuma drošības norādījumus un pārrunājiet ar IT komandu aparatūras nomaiņas termiņus.
Šis gadījums atgādina, ka dažas ievainojamības slēpjas zem operētājsistēmas, tieši mikroshēmā. Tās ir grūtāk labojamas un bieži prasa aparatūras nomaiņu, nevis ātru lejupielādi. Ja jums pieder kāda no skartajām ierīcēm un jūs apstrādājat sensitīvu informāciju, izturieties nopietni. Ja ne, turpiniet lietot stingru piekļuves kodu un dzīvojiet tālāk.

"Viedtālruņi un gadžeti. Es palīdzu lasītājiem izvēlēties labāko tehniku viņu vajadzībām."
Diskusija
Atstāt komentāru
Komentāri
Vēl nav komentāru. Esiet pirmais.